プロセスアクション自動入力プラグイン(無料)
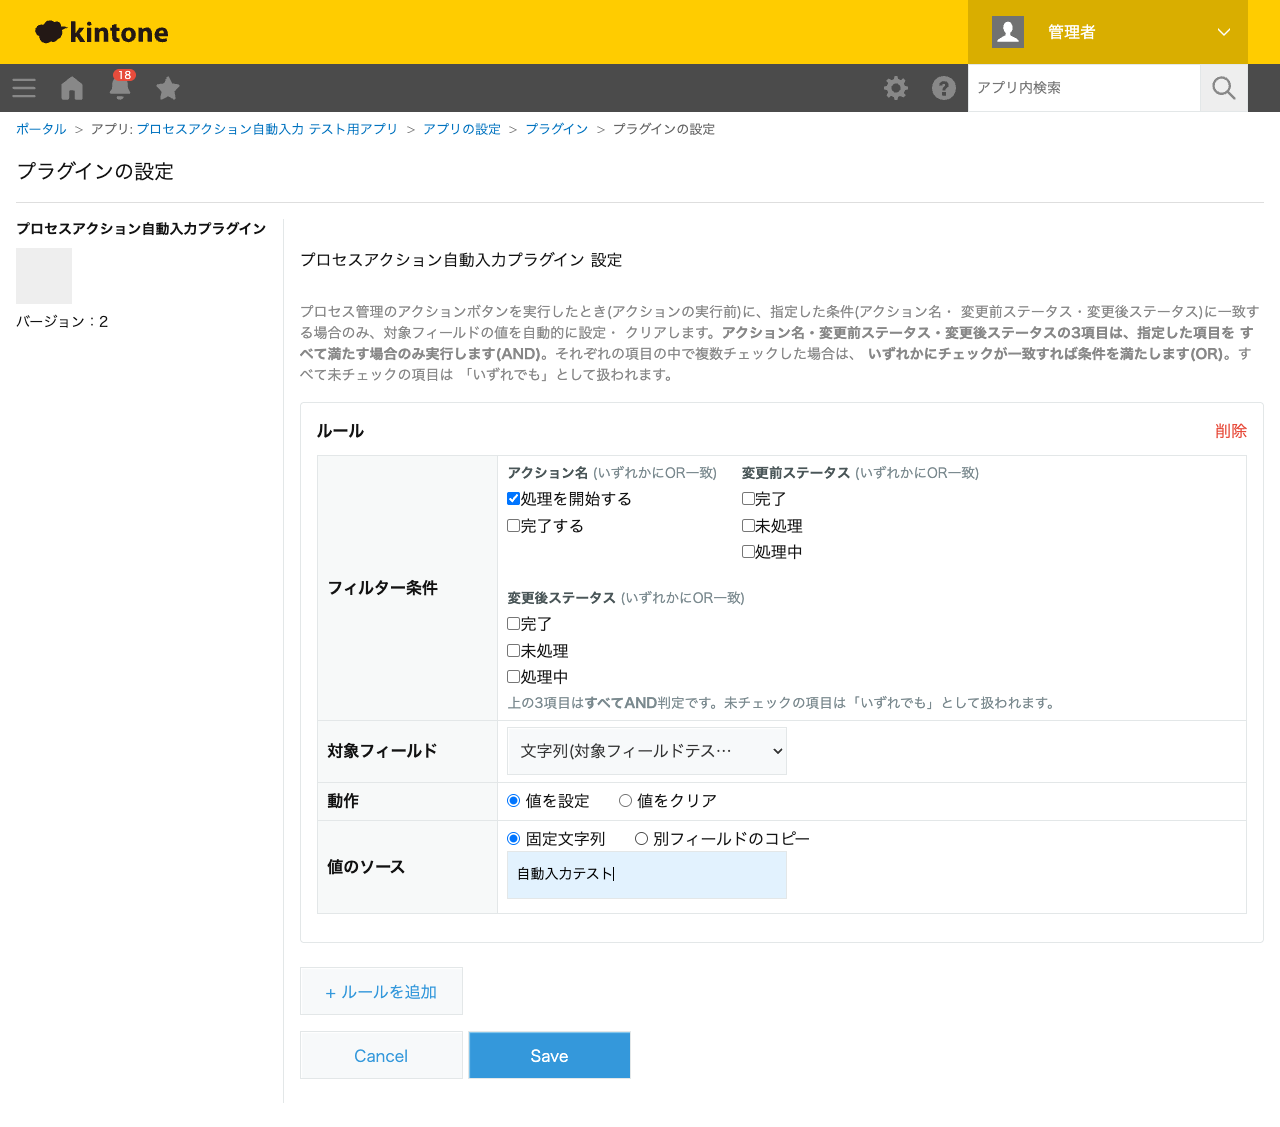
プロセス管理のアクションボタンを実行したとき(アクションの実行前)に、指定した条件(アクション名・ 変更前ステータス・変更後ステータス)に一致する場合のみ、対象フィールドの値を自動的に設定・ クリアするプラグインです。フィルター条件は同じ項目内で複数チェックすればいずれかに一致(OR)、 異なる項目間はすべて一致(AND)で判定します。日付/日時フィールドは実行時点だけでなく、 作成日時・更新日時・特定の日付/日時フィールドを基準に加減算できます。
こんな方におすすめ
- プロセス管理のアクションを実行したときに、関連フィールドを自動的に更新したい
- 承認・却下・差し戻しなどのアクション実行時に、日付や担当者を毎回手入力するのをやめたい
- 「kintone プロセス管理 自動入力」を探している
- アクションごとに異なる値を設定するルールを、コードを書かずに複数管理したい
紹介動画
ユースケース
「承認する」アクションを対象にしたルールを作り、承認日(DATE型)フィールドへ実行時点の日付を、承認者(ユーザー選択フィールド)へアクション実行者を自動設定できます。同じフィルター条件で複数のルールを組み合わせられるため、承認のたびに手入力していた記録作業をなくせます。
フィルター条件の「変更後ステータス」だけを絞り込んだルールを作ることで、特定のステータス遷移のときだけフィールドをクリアできます。前回の差し戻し理由が次の申請に残ってしまう、といった混乱を防げます。
日付/日時フィールドの基準に「作成日時」を選び、オフセットを「+3日」に設定すると、レコードが作成されてからの経過日数に応じた期限日を自動入力できます。基準は実行時点・作成日時・更新日時・特定の日付/日時フィールドから選べます。
セットアップ手順
- プロセス管理を有効にしたアプリにプラグインを追加し、設定画面を開く。
- 「+ ルールを追加」でルールを作成し、フィルター条件(アクション名・変更前ステータス・変更後ステータス)を、必要な項目だけチェックする(未チェックの項目は「いずれでも」として扱われる)。
- 対象フィールドを選び、動作(値を設定/値をクリア)を選ぶ。「値を設定」の場合は、フィールドの型に応じたソース(固定値・別フィールドのコピー・選択肢・実行時点や作成日時等からのオフセット・アクション実行者・組織/グループコード)を設定する。
- 保存後、アプリを更新する(kintoneのアプリ設定は保存しただけでは反映されず、更新〈デプロイ〉して初めてレコード画面に反映されます)。
フィルター条件は、同じ項目内で複数チェックするといずれかに一致(OR)、異なる項目間はすべて一致(AND)で判定されます。ラジオボタンフィールドへの「値をクリア」は、kintoneの仕様上、初期値に設定されている選択肢に戻ります(空にはなりません)。「特定の日付/日時フィールド」を基準にする場合、対象フィールドと同じ型(日付は日付、日時は日時)のみ選択できます。
セキュリティレビュー結果サマリ
kintoneセキュアコーディングガイドラインに沿って実装時にチェックしています。特に重要な点は次のとおりです。
- 設定画面でのプロセス管理の状態・アクション一覧の取得は、JavaScript API(
kintone.app.getStatus())がプラグイン設定画面では使えないため、kintone自身への呼び出し専用の内部ラッパーkintone.api()経由でのみREST APIを呼び出します。生のfetch/XMLHttpRequestは使用しません。 - レコード詳細画面(実行時)は、プロセス管理のアクション実行イベントに含まれる情報だけでフィルター判定でき、追加のREST API呼び出しを行いません。「アクション実行者の優先する組織」を使うルールがある場合のみ、JavaScript APIの
kintone.user.getOrganizations()を呼び出します(REST APIではありません)。 - 設定画面でのフィールド一覧・アクション名・選択肢の描画は
innerHTMLではなくtextContentやDOM生成のみを使用しており、対象フィールドへの値書き込みもkintone標準のフィールド値としての代入のみでDOM操作は行いません。 - 保存前のバリデーションで、対象フィールド未選択・非対応型、値ソースの必須項目欠落、コピー元/基準フィールドの型不一致、現在の選択肢に存在しない値などの不正な設定を検出して保存させません。
kintone.api()/kintone.user.getOrganizations()はログイン中のセッション情報を自動的に使用するため、認証情報をコード・設定に含めません。外部サーバーへの通信・外部ライブラリは一切使用していません。
詳細な確認項目・確認日は下記GitHubのチェックリストに全項目を掲載しています。
設定画面イメージ
API実行数について
設定画面を開いたときに、プロセス管理のプレビュー設定を取得するためkintone.api()による
REST API呼び出し(GET /k/v1/preview/app/status.json)を1回実行します。レコード詳細画面
でのアクション実行時は、通常は追加のAPI呼び出しを行いません。ただし「アクション実行者の優先する
組織」をソースに使うルールが1件でも一致した場合のみ、JavaScript APIの
kintone.user.getOrganizations()を1回実行します(REST APIの実行数には数えられません)。